

La Commission européenne a présenté son projet de KIDS Act le 17 septembre, avec une règle immédiatement compréhensible : interdiction des réseaux sociaux pour les moins de 13 ans, suivie d’un contrôle parental des comptes jusqu’à 15 ans. Toutefois, cette interdiction d’âge ne peut être appliquée que si le service parvient à distinguer un adolescent d’un adulte. C’est là toute la complexité. L’Union européenne souhaite éviter que cette vérification ne transforme chaque connexion en contrôle d’identité, grâce à un « mini portefeuille » capable de confirmer un seuil d’âge sans divulguer le nom ou la date de naissance. La technologie est crédible, mais elle ne suffit pas à rendre la restriction efficace, proportionnée et accessible à tous.
Actuellement, le texte n’est qu’une proposition qui sera soumise à la négociation entre le Parlement européen et les États membres. Cependant, son intérêt dépasse le simple calendrier législatif : il oblige l’Europe à se pencher sur une question longtemps laissée aux plateformes. Comment protéger les mineurs sans instaurer une infrastructure d’identification générale sur Internet ?

Une limite d’âge facile à annoncer, mais bien plus complexe à appliquer
Le système proposé est évolutif. Selon la présentation officielle de la commission, les enfants de moins de 13 ans ne pourront plus accéder aux plateformes sociales concernées. Entre 13 et 15 ans, le projet prévoit des comptes limités et supervisés, tandis que l’ouverture indépendante serait autorisée à partir de 15 ans. Les obligations s’appliqueraient notamment aux réseaux sociaux et aux services de partage de vidéos. Nous avons déjà détaillé les principales restrictions annoncées pour ces comptes.
Cette gradation évite de traiter un enfant de 10 ans et un adolescent de 14 ans de la même manière. Cependant, elle déplace le problème à l’entrée du service. Une case « j’ai plus de 15 ans » n’offre aucune protection. Au contraire, l’envoi d’une copie d’un document d’identité à chaque réseau constituerait une réponse disproportionnée : cela augmenterait le risque de fuites et de bases de données sensibles, tout en permettant de lier une identité civile à des usages intimes.
Il est également crucial de distinguer trois opérations souvent confondues : déterminer l’âge d’une personne, fournir une preuve limitée à un seuil, puis transmettre cette preuve au service. La plateforme n’a pas besoin de connaître le nom d’un utilisateur ou sa date de naissance. Il suffit qu’elle reçoive une réponse fiable à une question précise, par exemple « vous avez au moins 15 ans ». Cette séparation constitue le cœur de la solution européenne, mais aussi le point sur lequel repose sa confiance.
Le mini portefeuille vise à démontrer un âge sans révéler l’identité
La Commission travaille sur ce mécanisme depuis juillet 2025. Son architecture de vérification d’âge a été déclarée fonctionnellement prête en avril 2026 et devrait être intégrée dans les futurs portefeuilles numériques européens. Un État ou un fournisseur autorisé certifie d’abord l’âge à l’aide d’une carte d’identité électronique, d’un passeport biométrique, d’une application bancaire ou d’une vérification physique. L’application conserve ensuite un certificat minimum, sans garder le document complet.
Lorsque un réseau social demande un test, le portefeuille envoie un résultat binaire. La documentation technique popularisée par la Commission stipule que le service ne reçoit ni le nom ni la date de naissance, que l’émetteur du test ne connaît pas le site visité et que deux vérifications successives ne peuvent pas être liées entre elles. Les techniques de preuve à divulgation nulle de connaissance permettent en principe de prouver qu’une condition est remplie sans révéler les données utilisées pour la preuve.
Ce modèle est nettement plus protecteur qu’un contrôle direct par chaque plateforme. Il réduit la quantité d’informations diffusées et sépare les acteurs : celui qui connaît l’identité ne voit pas l’usage, tandis que le réseau qui voit l’usage ne reçoit pas l’identité. La CNIL défend depuis plusieurs années cette logique d’intervenants tiers indépendants et de minimisation. Cependant, il est important de se rappeler, dans votre étude sur les systèmes de vérification d’âge, que les solutions existantes peuvent rester intrusives ou contournables si cette séparation n’est pas correctement appliquée.

Fonctionnement d’un démonstrateur de vérification d’âge présenté par le LINC en 2022, avec séparation des rôles entre le service et le certificateur tiers.
Il ne faudra néanmoins pas que le terme « anonyme » exonère d’un audit. Il sera nécessaire de vérifier le code effectivement mis en œuvre, la gestion des journaux techniques, les bibliothèques utilisées sur le téléphone, la résistance au traçage et les conditions sous lesquelles un fournisseur de services peut être radié de la liste de confiance. L’open source facilite la révision, mais ne garantit pas que toutes les applications nationales ou privées respectent la même discipline opérationnelle.
La confidentialité ne règle pas les problèmes de contournement ni d’exclusion
Une preuve cryptographique peut être excellente tandis que le contrôle global peut être déficient. Un mineur pourrait utiliser le téléphone ou le certificat d’un adulte, accéder à un service non couvert, créer un compte dans une autre juridiction ou tenter d’utiliser un VPN. La Commission elle-même admet que le contournement est techniquement possible et présente son outil comme une barrière, et non comme une garantie absolue. Cette distinction est importante : le succès ne sera pas mesuré par le nombre de contrôles effectués, mais par la réelle réduction de l’exposition aux usages les plus dangereux.
L’expérience australienne appelle à la prudence. Après la mise en œuvre de restrictions similaires, une augmentation de l’utilisation parmi les mineurs a été constatée. Un étude australienne sur les adolescents réalisée sur un échantillon qualitatif limité décrit également comment ils testent et partagent les échecs de contrôle. Bien que cela ne permette pas de mesurer l’ensemble de la population, cela montre pourquoi un système conçu uniquement comme une barrière technique se heurte rapidement aux pratiques sociales.
Le risque inverse est l’exclusion abusive. Tous les utilisateurs ne disposent pas d’un smartphone récent, d’un document électronique compatible, d’un compte bancaire ou d’un accès simple à une administration. Les erreurs de transmission, les téléphones partagés et les situations familiales complexes peuvent priver adultes et adolescents d’accès. Si la vérification devient le passage obligé pour accéder à des services réguliers, une procédure rapide de recours et une méthode alternative sans smartphones ne seront pas des détails : elles constitueront des éléments essentiels à l’efficacité du système.
La véritable avancée est de transférer la responsabilité aux plateformes
Réduire le KIDS Act à une simple interdiction ne saisirait pas son changement le plus important. La Commission souhaite inverser le fardeau de la preuve : il incomberait aux fournisseurs de prouver que leurs services sont sûrs et adaptés aux âges dès leur conception. Selon les mesures détaillées dans la proposition, cela inclut la création de comptes privés par défaut, des limites sur les contacts non sollicités, la publicité personnalisée et certaines mécaniques d’interaction, ainsi que la désactivation des fonctionnalités à risque pour les enfants.
Ce changement est crucial car une barrière d’âge ne modifie pas le produit qui la sous-tend. Un garçon de 15 ans ne devient pas désensibilisé au défilement incessant, aux recommandations compulsives, aux demandes nocturnes ou aux interactions avec des inconnus. Un compte sous surveillance parentale peut également reproduire les mêmes incitations si le service reste optimisé pour la rétention. Le contrôle de l’âge sert à appliquer des règles différenciées ; il ne remplace pas ces règles.
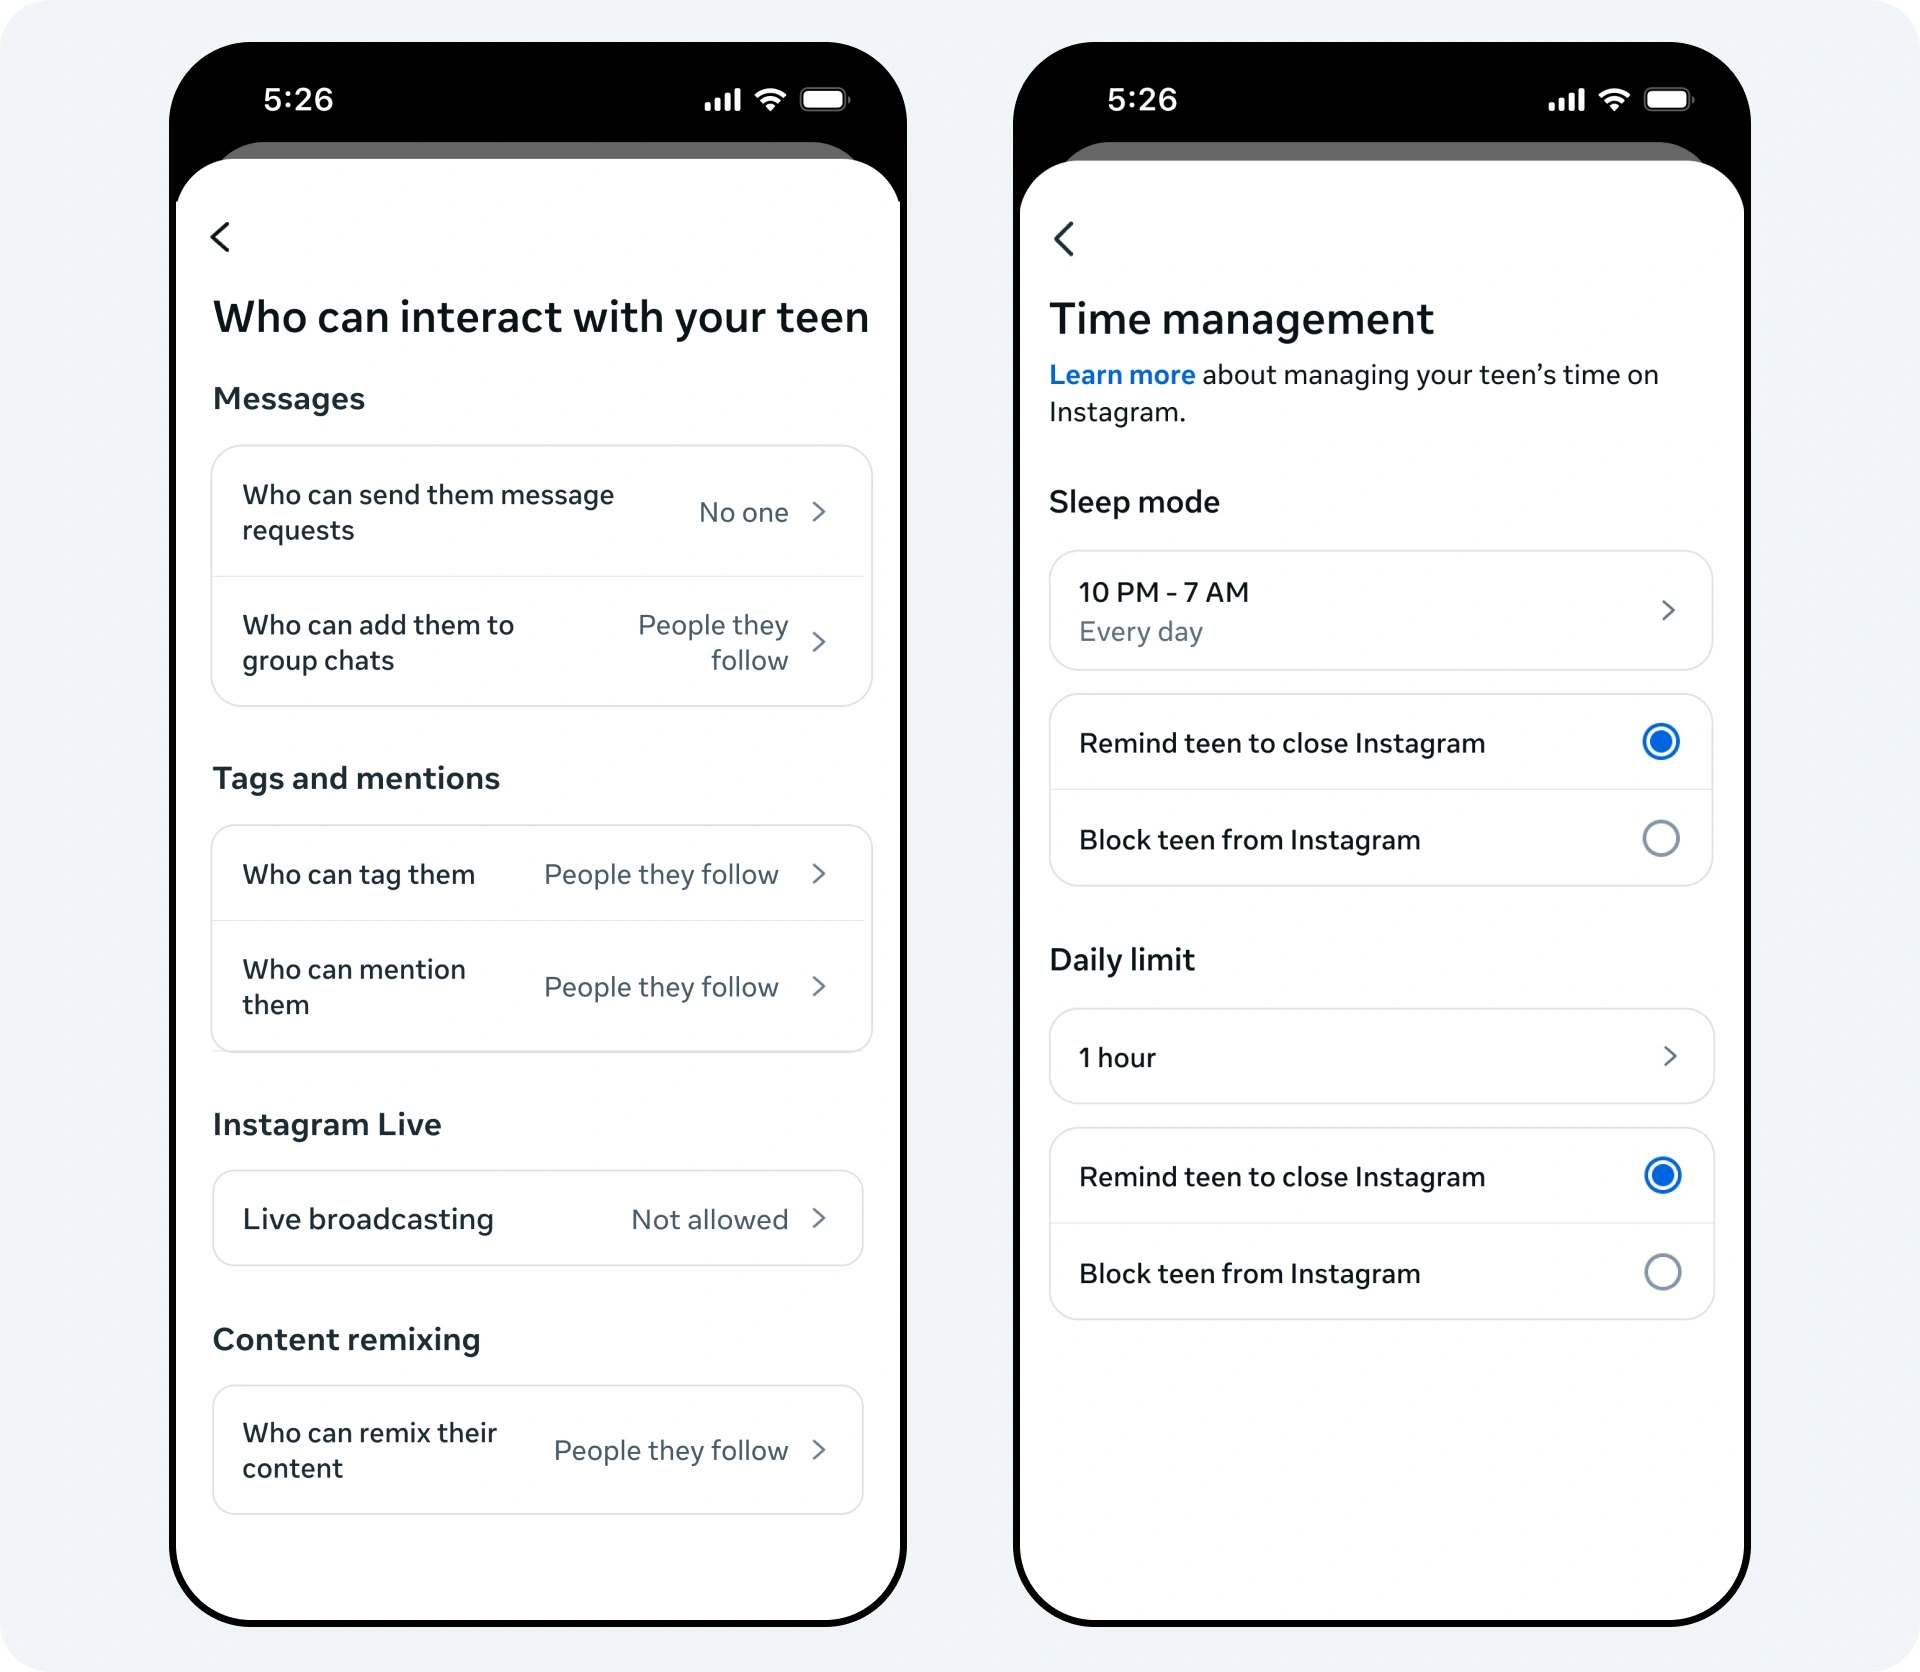
Exemples de paramètres pour les comptes Instagram des adolescents : interactions autorisées, horaires et limites d’utilisation quotidienne.
La cohérence du périmètre sera tout aussi déterminante. Si une plateforme sociale est soumise au système tandis qu’un jeu, un forum, un messager ou un partenaire de conversation offrant des fonctions similaires ne le sont pas, les usages migreront. La Commission inclut les systèmes d’intelligence artificielle parmi les risques couverts, mais les catégories doivent rester suffisamment précises pour être applicables tout en étant assez flexibles pour suivre l’évolution des services.
Les prochains tests seront à la fois politiques et techniques.
Sept pays, dont la France, participent au déploiement initial du système européen de preuve d’âge, avec pour objectif une plus grande disponibilité d’ici fin 2026. Parallèlement, le texte devra passer par la négociation législative. Le débat français montre déjà que la protection des mineurs ne doit pas négliger le respect de la liberté d’expression et de la proportionnalité : Emmanuel Macron a relancé une initiative nationale après un obstacle constitutionnel.
Pour évaluer le projet européen, cinq signaux compteront plus que les annonces : le taux de mineurs effectivement empêchés d’ouvrir un compte indépendant, le nombre d’adultes et d’adolescents bloqués par erreur, la possibilité d’obtenir une preuve sans smartphone compatible, des audits indépendants sur l’absence de traçage et la rapidité avec laquelle les plateformes corrigent les méthodes de contournement. Il sera également nécessaire de publier ces résultats sans exposer les utilisateurs ni transformer les mesures de fraude en instructions d’utilisation.
En somme, le KIDS Act fixe les exigences appropriées, mais n’a pas encore prouvé son efficacité. L’Europe dispose d’une architecture capable de confirmer l’âge sans distribuer d’identité ; c’est une base plus solide que de télécharger un document d’identité sur chaque réseau. Son succès dépendra moins de l’élégance cryptographique que de la gouvernance des émetteurs, de l’accès aux solutions, de la gestion des erreurs et des obligations imposées à la conception des plateformes. Si ces éléments progressent ensemble, la vérification de l’âge peut devenir un outil de protection spécifique. Si l’un d’eux fait défaut, il y a un risque de créer une barrière facilement contournable ou un contrôle d’accès généralisé qui coûterait cher à tous les utilisateurs d’Internet en raison d’une protection incomplète.


