

Le parquet de Paris attribue la cyberattaque sur les réfrigérateurs de plusieurs supermarchés français à une unité informatique liée à la Garde révolutionnaire iranienne et demande des mandats d’arrêt internationaux contre ses responsables présumés.

La France pointe du doigt l’Iran
Une information judiciaire a été ouverte ce 9 novembre pour des faits de “attaques frauduleuses sur un système de traitement automatisé des données organisé” et “dégradations par moyens dangereux pour les personnes en bandes organisées”. Le parquet de Paris considère également que les actes commis dans le but de servir une puissance étrangère, en l’occurrence l’Iran, constituent une aggravation. L’enquête se concentre sur le responsable de l’unité, Shahid Kaveh, ainsi que sur ses deux assistants et toute autre personne pouvant être identifiée.
Shahid Kaveh est présenté par le parquet comme un membre d’une unité offensive rattachée au Centre électronique et cybernétique du Corps des gardiens de la révolution islamique (IRGC-CEC). Selon le procureur de la République, Laure Beccuau, plusieurs indices techniques orientent les enquêteurs vers ce groupe : l’utilisation de la langue persane et les adresses IP référant à des dispositifs situés en Iran. Le mode opératoire serait également caractéristique de cette unité. Le parquet a demandé des mandats d’arrêt internationaux à l’encontre de son responsable et de ses deux adjoints. À ce stade, il s’agit de personnes sous enquête et non de condamnations.
Le ministre des Affaires étrangères, Jean-Noël Barrot, a également clairement désigné la Garde révolutionnaire comme responsable. Il a déclaré que l’Iran devrait rendre des comptes pour cette opération et que la France souhaitait obtenir des sanctions au niveau européen. (BFMTV, ČTK)
Environ 700 magasins touchés en octobre
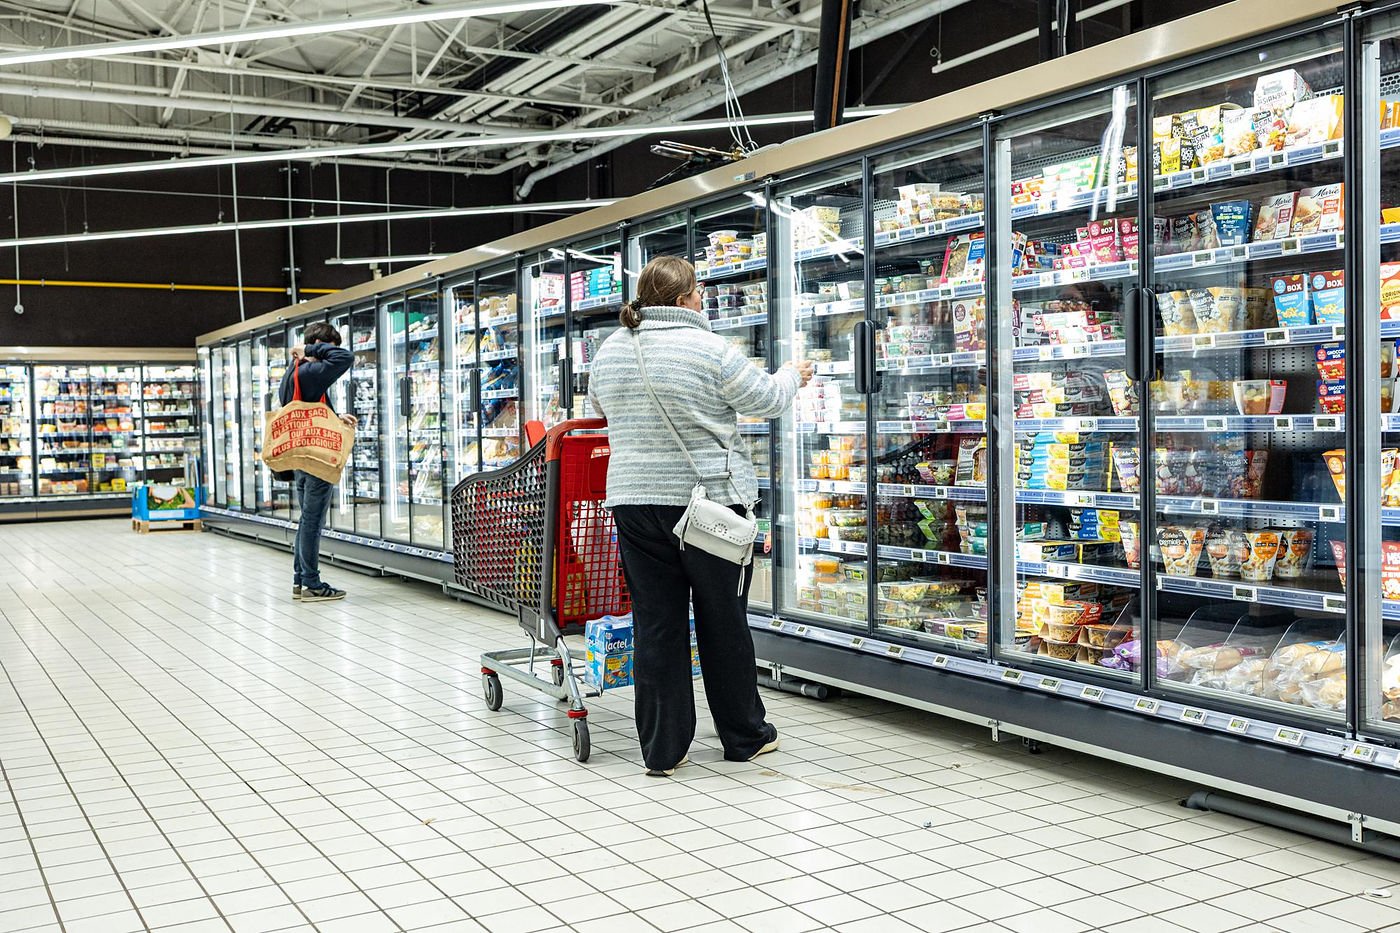
La cyberattaque a eu lieu dans la nuit du 11 au 12 octobre, ciblant Intermarché, Leclerc et Super U (Coopérative U). Les hackers ont pris le contrôle à distance des installations de réfrigération via leurs interfaces web, provoquant des cycles de dégivrage anormaux sans limite de temps. Ils ont également désactivé les alertes de sondes censées signaler des températures excessives. Environ 700 magasins ont été affectés, l’alimentation a été coupée et près de 20 incendies ont été signalés. La température de certains réfrigérateurs a grimpé jusqu’à 50 degrés.
Attribuer cette attaque à une unité iranienne ne fait cependant pas disparaître les faiblesses de sécurité qui ont permis son exécution. Lors d’une audition au Sénat, le directeur général de l’ANSSI a évoqué des équipements exposés directement sur Internet, une administration insuffisamment protégée et des mots de passe faibles. Plusieurs systèmes de refroidissement affectés fonctionnaient également avec des logiciels obsolètes ou non mis à jour.
Par ailleurs, la semaine dernière, des attaques similaires ont touché plus d’un centaine d’établissements européens, y compris des équipements de réfrigération utilisés par des banques de sang françaises. Cependant, aucun lien définitif n’a été établi entre cette nouvelle cyberattaque, celle d’octobre ciblant les supermarchés français et d’autres incidents.


