

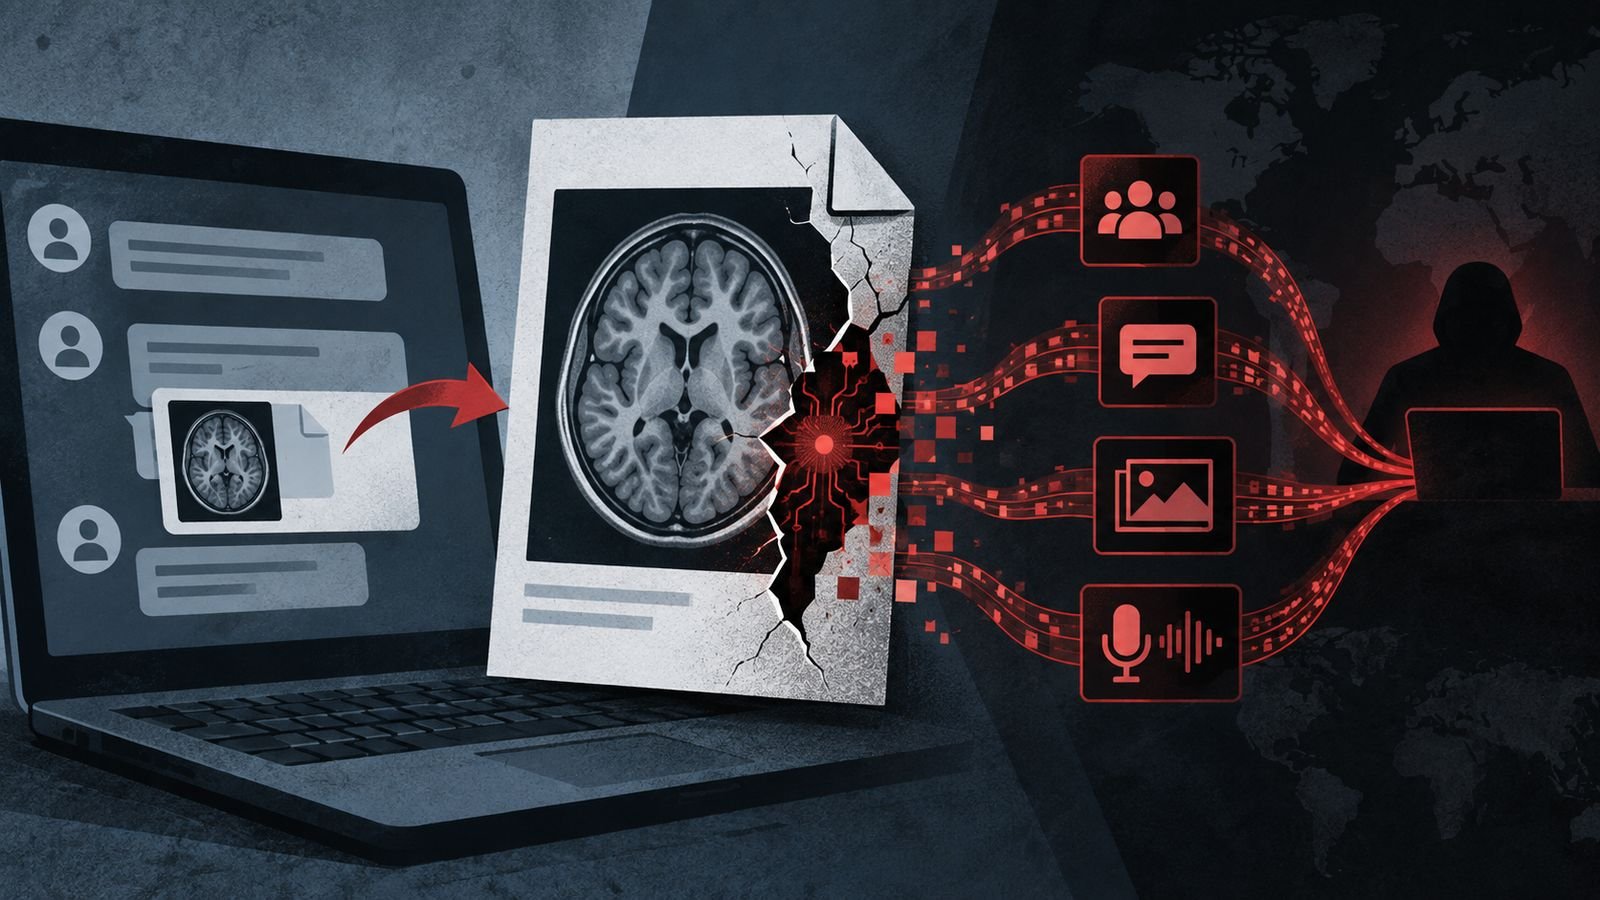
Les agences de cybersécurité britanniques, américaines et néerlandaises ont récemment dévoilé CHOSEN BRICK, un logiciel espion pour Windows attribué à des groupes liés à l’État iranien. Cette campagne vise les dissidents, les militants et les journalistes, en s’attachant à gagner leur confiance via des plateformes de messagerie. Les attaquants utilisent parfois de faux résultats d’IRM pour inciter les victimes à ouvrir des fichiers malveillants. Ce communiqué conjoint provient du Centre national britannique de cybersécurité, du FBI et du service de renseignement néerlandais AIVD. D’après ces agences, les assaillants se présentent comme des interlocuteurs fiables sur des applications telles que WhatsApp ou Telegram, établissant un dialogue avant d’adapter leur approche en fonction des intérêts de la cible.

Faux documents médicaux pour installer des logiciels espions
L’utilisation de faux résultats d’imagerie médicale illustre le degré de personnalisation de cette opération. Un document présenté comme urgent peut inciter une réaction rapide, surtout après plusieurs échanges paraissant normaux. La technique repose principalement sur l’ingénierie sociale plutôt que sur des attaques techniques automatiques contre les plateformes de messagerie.
La victime doit télécharger et exécuter le fichier malveillant sur un PC Windows. Une fois installé, CHOSEN BRICK devient persistant, continuant à fonctionner même après le redémarrage de l’appareil. Dans leur alerte publiée le 15 septembre, les agences n’ont pas signalé de version ciblant macOS, Android ou iOS.
Messages, captures d’écran et microphone
Le logiciel espion est capable de récupérer des contacts, des e-mails, des messages sur les réseaux sociaux et l’historique des conversations. Il peut également capturer le contenu affiché à l’écran et accéder au microphone. Ces fonctionnalités permettent de reconstituer le réseau relationnel d’une cible, de surveiller ses échanges et de potentiellement localiser ses activités grâce aux informations collectées sur l’appareil.
Les données personnelles dérobées lors d’intrusions précédentes ont été publiées sur des sites de fuite liés à l’Iran, selon le NCSC britannique. En plus de compromettre la vie privée numérique, cette exposition crée un risque physique pour les victimes et leurs proches.
Une opération associée à une répression transnationale
Le NCSC est convaincu que l’Iran emploie des cyberopérations pour surveiller et réprimer les individus perçus comme une menace par le régime. Bien que l’attribution se concentre sur les acteurs liés à cet État, cela ne démontre pas que chaque tentative ait été directement orchestrée par un représentant gouvernemental.
Cette mise en garde s’adresse aux individus situés au Royaume-Uni, aux États-Unis, aux Pays-Bas et dans d’autres pays. Elle vient compléter d’autres alertes relatives à la répression transnationale, où les moyens numériques sont utilisés pour accroître la surveillance des opposants au-delà des frontières. Les agences n’ont pas communiqué sur le nombre de victimes ou d’infections réussies.
Cette approche se distingue des campagnes opportunistes qui diffusent les mêmes liens à grande échelle. Récemment, nous avons évoqué des arnaques publicitaires utilisant la technique ClickFix ; à l’opposé, CHOSEN BRICK repose sur une relation établie et un document ciblé pour une victime spécifique.
Mesures recommandées pour les personnes exposées
Les trois agences conseillent aux personnes à risque de toujours vérifier l’identité de quiconque envoie un fichier inattendu via un autre canal, même si son compte semble authentique. Elles recommandent également de tenir à jour Windows et les logiciels de sécurité, d’activer l’authentification multifacteur et de faire analyser tout appareil suspect avant de reprendre des échanges sensibles.
Le FBI a publié le 15 septembre une analyse technique distincte, fournissant des indicateurs de compromission pour les équipes de sécurité. Le NCSC propose aussi des services de protection gratuits pour les personnes jugées particulièrement vulnérables ; l’alerte stipule que CHOSEN BRICK survit au redémarrage de l’ordinateur, ce qui rend insuffisante une simple mise hors tension pour l’éliminer.


