


OpenAI a lancé le 5 novembre GPT-6 Cyber, un modèle capable de détecter des vulnérabilités, de produire des preuves d’exploitation et de proposer des solutions. L’entreprise le classe comme « Critique » pour la cybersécurité et n’en ouvre l’accès qu’à une partie des organisations déjà soutenues dans son programme Daybreak Red. Ce choix témoigne d’un changement plus important que la simple mise à niveau d’un modèle : lorsque l’IA automatise certaines tâches offensives, la sécurité dépend également de la capacité du fournisseur à vérifier l’identité des utilisateurs, à protéger leurs comptes et à contrôler les actions des agents. Il reste à déterminer si cette barrière d’accès confère vraiment un avantage aux défenseurs ou si elle ne fait que ralentir la propagation de méthodes désormais reproductibles.

Exploitation en série, plus qu’une simple meilleure révision de code
La présentation de GPT-6 Cyber évoque un système spécialisé nommé GPT-6 Astra. Ce modèle est conçu pour identifier des vulnérabilités, vérifier leur exploitabilité et intervenir sur des cibles distantes dans un cadre autorisé. Lors d’une évaluation dans ExploitGym, où le modèle doit exploiter une vulnérabilité désignée, il a obtenu un score de 48,5 %, contre 32,1 % pour GPT-5.6 Cyber. Dans un test de pénétration web sans accès au code source, OpenAI annonce un rappel de 40,3 %, contre 32 % pour GPT-6 Astra.
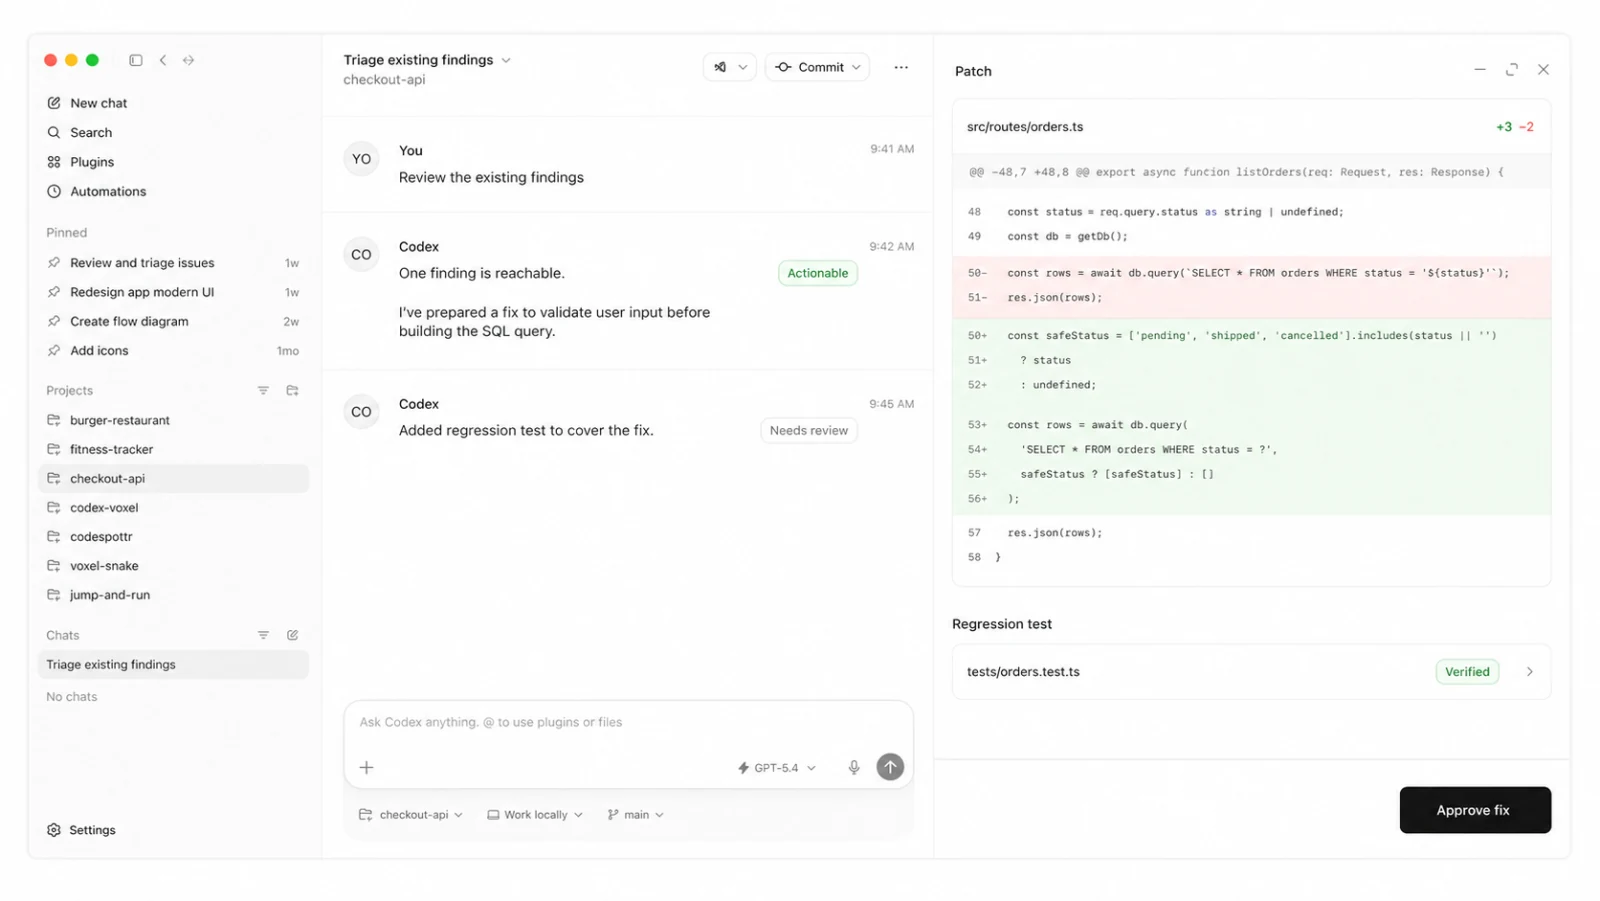
Exemple d’évaluation d’une vulnérabilité dans Codex Security, présentant une proposition de solution et un test de non-régression. Image de démonstration publiée par OpenAI.
Ces chiffres proviennent de l’entreprise et nécessitent une validation indépendante. Cependant, des expériences menées sur des logiciels réels fournissent une mesure plus concrète. OpenAI affirme avoir identifié 81 vulnérabilités de haute sévérité jusque-là inconnues dans Firefox. Des correctifs ont commencé à apparaître dans les Bulletins de sécurité de Mozilla. L’entreprise a également créé un canal pour examiner le noyau Linux : 2 308 rapports candidats, 1 724 vulnérabilités reproduites et 948 exploits d’élévation de privilèges locaux. Le résumé de la sortie de GPT-6 Cyber présentait ces résultats ; son ampleur est principalement due à la transition d’une enquête ponctuelle à une chaîne semi-industrielle.
Le document technique sur les défauts du noyau Linux évalue l’expérience à 1,2 million de dollars d’utilisation d’API. Ce montant reste un frein à la banalisation de telles campagnes, mais doit être comparé au coût des équipes spécialisées qui travaillent successivement sur près de mille cas. Le modèle ne remplace pas les chercheurs : des humains ont examiné les résultats, priorisé les rapports et travaillé avec les responsables de la maintenance. Cependant, il condense la phase d’identification, de reproduction et de transformation d’une anomalie en preuve exploitable.
La défense accélère, mais hérite d’un nouveau goulet d’étranglement
Le bénéfice défensif est direct. Une organisation peut tester davantage de code, reproduire rapidement un rapport incertain et joindre un candidat de solution à son rapport. Le problème est que la découverte devient plus rapide que les étapes ultérieures. OpenAI dit avoir signalé 304 constatations critiques concernant Linux avec des correctifs proposés, alors que le processus a généré 948 exploits. Tous ne sont pas de même sévérité ou nouveauté, mais cet écart montre que l’examen humain, la coordination et la mise en œuvre des mises à jour demeurent les véritables limitations.
Cette situation affecte particulièrement les projets open source. Un agent peut analyser des millions de lignes de code en parallèle ; les responsables doivent toujours comprendre chaque rapport, vérifier qu’un correctif ne crée pas de régression, organiser une publication et déployer la mise à jour dans les distributions. Ainsi, une multiplication des découvertes utiles peut générer une conséquence dangereuse : davantage de bugs connus d’un cercle restreint, mais encore non corrigés chez les utilisateurs.
Des incidents récents rappellent que l’installation d’un correctif est aussi importante que sa rédaction. Deux vulnérabilités critiques dans PHP ont nécessité des mises à jour rapides au sein d’une flotte extrêmement dispersée. OpenAI a également demandé à Cathedral Systems de tester ses défenses, un signe que le modèle n’élimine pas la nécessité d’équipes adverses expérimentées. GPT-6 Cyber peut accélérer le diagnostic ; il ne peut pas contraindre un fabricant, un hébergeur ou un administrateur à mettre en œuvre la solution.
Daybreak Red déplace la sécurité du simple avis à l’identité
OpenAI ne tente pas de rendre chaque demande offensive inoffensive par une simple instruction. La carte système de GPT-6 Cyber, réservée à Daybreak Red, impose plusieurs couches : approbation séparée, vérification d’identité, restrictions d’utilisation, authentification multi-facteurs, connexion unique pour les organisations et liste blanche des adresses IP pour l’API. Les entreprises doivent utiliser des appareils gérés et limiter les privilèges. Les quelques personnes invitées doivent fournir une preuve d’activité professionnelle et utiliser une clé physique FIDO2.
Cette architecture reconnaît une réalité à double usage. La même demande (produire un exploit fonctionnel) peut être utilisée pour démontrer une faille dans son propre produit ou pour attaquer le serveur de quelqu’un d’autre. Le texte ne permet pas toujours de distinguer l’intention. Par conséquent, le fournisseur s’efforce d’établir qui agit, pour quelle organisation, depuis quel réseau et dans quel environnement. Une demande peut être suspendue, un projet limité ou un compte révoqué si la surveillance détecte un comportement à risque.
Le modèle lui-même est formé pour respecter un périmètre. Lors d’une évaluation comprenant des services intentionnellement faciles à compromettre mais placés en dehors du périmètre autorisé, OpenAI affirme que GPT-6 Cyber a empêché leur exploitation dans 99,93 % des cas sans instructions de déploiement supplémentaires et dans 100 % des cas avec cette directive. Le résultat est prometteur, mais il ne prouve pas qu’un agent puisse faire face à toutes les ambiguïtés d’un réseau réel, à une instruction mal orthographiée ou à des identifiants volés. Un faible taux d’échec devient significatif lorsque les tâches sont déployées en grand nombre.
L’accès restreint protège également un nouveau point de concentration
Les filtres réduisent le nombre d’acteurs capables d’utiliser immédiatement le modèle, mais concentrent la confiance dans l’infrastructure d’OpenAI. Le compromis d’un compte de confiance ou d’une clé API fournirait un accès à des fonctionnalités précisément sélectionnées pour développer des exploits. La mise en liste blanche des adresses IP, les clés physiques et la surveillance des identifiants contribuent à atténuer ce risque ; elles ne l’annulent pas. Plus l’outil est utile, plus ses accès deviennent des cibles.

Une clé de sécurité physique YubiKey 5 NFC, compatible avec FIDO2. Photo illustrative.
La surveillance crée également des tensions concernant la confidentialité des travaux de recherche. Les équipes de sécurité traitent des vulnérabilités non publiques, des architectures internes et parfois du code sensible. Selon l’histoire de CyberScoop, une communication concernant l’utilisation des données de Daybreak a inquiété certains chercheurs avant qu’OpenAI ne clarifie que les clients pouvaient toujours refuser l’utilisation de leur travail pour l’entraînement. Pour les organisations utilisant zéro rétention, un processeur privé peut néanmoins examiner des journaux chiffrés stockés dans son propre espace de stockage pendant trente jours pour détecter des abus.
Cette obligation est difficile à stabiliser. Un contrôle insuffisant rend l’accès dangereux ; une collecte excessive décourage les chercheurs de confier leurs découvertes les plus sensibles. Trop de négativité bloque les défenseurs ; trop peu facilite les attaques. OpenAI ajoute des contrôles spécifiques pour les systèmes industriels, les services essentiels et les infrastructures électorales, mais les détails concernant les taux de blocage et la représentativité des scénarios dépendent encore largement des évaluations choisies par l’entreprise et son partenaire Dragos.
L’avantage des défenseurs dépendra du temps entre découverte et réparation.
OpenAI présente l’instant actuel comme une fenêtre durant laquelle des modèles plus avancés peuvent protéger les logiciels avant que des capacités comparables ne deviennent largement disponibles. L’hypothèse est plausible : un accès contrôlé permet de rechercher des bugs, d’informer les responsables de la maintenance et de publier des mises à jour avant d’élargir son utilisation. Mais cette avancée n’est valable que si le temps de correction est inférieur au temps de reproduction par d’autres modèles, des groupes criminels ou des États.
Le cadre NIST sur les modèles à double usage souligne à juste titre que l’équilibre entre attaque et défense varie en fonction des capacités et des environnements. Un outil qui aide à corriger une bibliothèque largement maintenue peut contribuer à la défense ; le même outil appliqué à une infrastructure rarement mise à jour peut bénéficier à l’attaquant. La publication d’un correctif indique parfois indirectement où chercher la faille, alors que les utilisateurs vulnérables mettent des semaines à l’installer.
Par conséquent, les indicateurs décisifs seront opérationnels : combien de vulnérabilités Linux signalées sont acceptées et corrigées, combien de temps sépare le rapport de la mise à jour, combien de résultats sont rejetés comme des doublons ou des faux positifs, et combien d’incidents d’accès ou d’abus Daybreak détecte. La validation indépendante des tests d’alignement sera plus importante qu’un nouveau record de référence. GPT-6 Cyber ne rend pas automatiquement Internet plus sûr ; il transforme la vitesse de recherche en atout stratégique, puis force OpenAI et ses responsables à prouver qu’ils savent transformer cette vitesse en correctifs avant qu’elle ne devienne une capacité offensive régulière.


